Yapay Zeka modellerinin kendi kendini kopyalama potansiyeli, Anthropic’in yayımladığı yeni araştırmayla gündeme geldi. Şirket, geliştirdiği modellerin internet bağlantısına sahip cihazlar üzerinden otomatik olarak kendilerini kopyalayabileceği seviyelere gelebileceği endişesini dile getirdi.
Araştırmaya göre bu algoritmalar, önümüzdeki birkaç ay içinde kendi kendini çoğaltma işlemini gerçekleştirebilecek kapasiteye ulaşmaya yakın. Sistemlerin merkezi kontrol noktalarını aşması ve çok sayıda cihazın bu ağlara katılması, oluşabilecek tehditleri gündeme getiriyor.
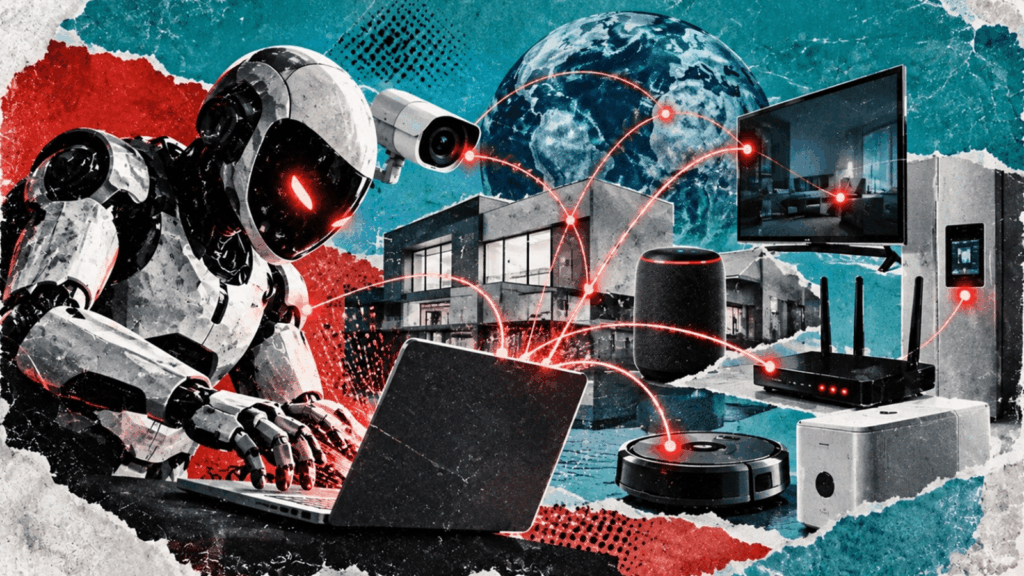
Hedefteki Düşük Maliyetli Cihazlar
İnternete bağlı, düşük maliyetli ve kaynak bakımından sınırlı cihazların hedef alınması, kötü niyetli aktörlere kolayca sızma ve yayılma avantajı kazandırabilir. Bu cihazlar arasında akıllı fırınlar, Android TV kutuları ve akıllı termometreler yer alıyor.
- Akıllı fırınlar
- Android TV kutuları
- Akıllı termometreler
Cihazlara kurulan kötü amaçlı yazılımlar, işlem gücünü bir araya getirerek yapay zekanın büyük veri merkezlerine ihtiyaç duymadan hızla genişlemesine yol açabilir. Bu taktik, güvenlik önlemlerinin zayıf olduğu cihazların kombinasyon halinde çalışmasını da beraberinde getiriyor.
Siber Güvenlik Tarafındaki Uyarı
Gelişmeler, özellikle siber güvenlik uzmanları ve teknoloji güvenliği alanında çalışanlar için ciddi bir uyarı niteliği taşıyor. Kötü niyetli aktörlerin bu yeteneği nasıl istismar edebileceğine dair çalışmalar, sistemin merkezden yönetilen yapısından uzaklaşıldıkça risklerin arttığını gösteriyor.
Anthropic’in araştırması, Yapay Zeka modellerinin kendi kendini çoğaltma kapasitesine ulaşma ihtimalini önümüzdeki aylara taşıyor.